
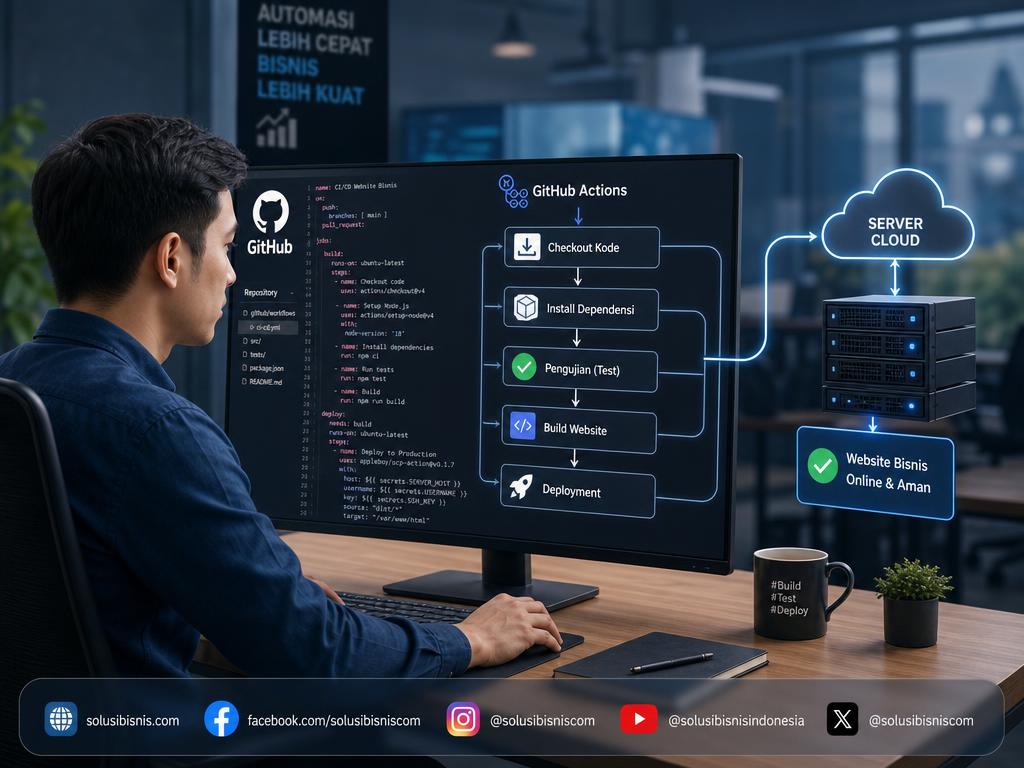
Penerapan integrasi berkelanjutan dan pengiriman berkelanjutan (CI/CD) membantu tim pengembang mempercepat siklus rilis perangkat lunak sekaligus menjaga stabilitas sistem. Melalui alur kerja otomatis, setiap perubahan kode sumber yang dikirimkan ke repositori Git dapat segera diverifikasi, diuji, dan disebarkan ke lingkungan produksi tanpa intervensi manual yang rentan terhadap kesalahan teknis.
Dasar Integrasi Berkelanjutan (CI/CD) untuk Otomasi Build, Pengujian, dan Penyebaran
Penyedia build dalam ekosistem CI/CD bertugas mengotomatiskan proses kompilasi kode (build), pengujian, hingga penyebaran ke target infrastruktur. Menurut dokumentasi Microsoft Learn mengenai penyebaran berkelanjutan Azure App Service, integrasi berkelanjutan dapat dihubungkan ke berbagai kontrol sumber, termasuk GitHub, Bitbucket, Git Lokal, Azure Repos, maupun repositori Git eksternal.
Dalam pengelolaan penyebaran berkelanjutan, pemilihan mesin atau penyedia build menentukan mekanisme eksekusi pekerjaan:
- GitHub Actions: Menjadi penyedia build default untuk repositori GitHub. Penyedia ini menyimpan berkas alur kerja (workflow file) langsung di dalam repositori dan mengeksekusi tahapan otomatisasi berdasarkan peristiwa (event) tertentu.
- App Service Build Service (Kudu): Mesin build bawaan yang memanfaatkan webhook pada repositori. Setiap dorongan kode memicu Kudu untuk menarik perubahan dan menjalankan penyebaran, meskipun metode ini bergantung pada autentikasi dasar SCM (Source Control Manager).
- Azure Pipelines: Komponen otomatisasi dari Azure DevOps yang memungkinkan perancangan alur kerja kompilasi, pengujian, dan penyebaran lintas platform secara terstruktur.
Dari sisi keamanan, penyedia modern mengutamakan metode autentikasi yang lebih ketat. Sebagai contoh, penggunaan identitas terkelola yang ditetapkan pengguna (user-assigned managed identity) bersama Microsoft OpenID Connect direkomendasikan untuk menggantikan autentikasi dasar berbasis profil publikasi, sehingga pertukaran kredensial antara repositori dan infrastruktur komputasi dapat berjalan aman tanpa menyimpan kata sandi statis.
Otomasi Alur Kerja Deployment Aplikasi Repositori Menggunakan GitHub Actions
GitHub Actions menjalankan otomatisasi menggunakan berkas konfigurasi YAML yang diletakkan pada direktori .github/workflows/. Berkas ini mendefinisikan pemicu peristiwa, variabel lingkungan, hak akses perizinan, hingga urutan perintah yang harus dieksekusi.
Berdasarkan panduan Microsoft Learn tentang deployment aplikasi dengan GitHub Actions, otomatisasi penyebaran ke target ruang kerja atau server dapat memanfaatkan alur kerja berbasis service principal. Struktur alur kerja tersebut umumnya mencakup beberapa elemen kunci berikut:
- Pemicu Otomatis (
on.push): Menjalankan eksekusi alur kerja secara langsung setiap kali ada komit baru yang digabungkan atau didorong ke cabang utama (misalnyamain). - Pemicu Manual (
on.workflow_dispatch): Menyediakan tombol eksekusi manual di antarmuka GitHub Actions, yang dapat dilengkapi parameter masukan opsional seperti parameterforceuntuk memvalidasi pembaruan skema yang bersifat destruktif. - Manajemen Konkurensi (
concurrency): Mencegah benturan eksekusi dengan membatalkan proses lama yang masih berjalan jika terdapat dorongan komit baru pada cabang yang sama. Hal ini memastikan target penyebaran tidak memproses dua pembaruan secara bersamaan. - Penyimpanan Rahasia (Repository Secrets): Kredensial sensitif seperti ID klien (
CLIENT_ID), ID direktori/penyewa (TENANT_ID), dan rahasia klien (CLIENT_SECRET) diteruskan melalui variabel rahasia terenkripsi di repositori agar tidak terekspos di kode sumber.
Sebagai ilustrasi operasional, alur kerja dapat dikonfigurasi untuk memeriksa kode (checkout), menyiapkan lingkungan eksekusi (seperti Node.js), menginstal CLI pendukung, melakukan autentikasi menggunakan perwakilan layanan, dan menerapkan skema serta aset aplikasi ke target ruang kerja.
Langkah Konfigurasi Penyebaran Berkelanjutan Aplikasi dari Repositori
Membangun alur CI/CD yang andal memerlukan konfigurasi terpadu antara repositori kode sumber dan platform target penyebaran. Berikut adalah tahapan umum untuk mengonfigurasi penyebaran berkelanjutan:
- Persiapan Kredensial dan Identitas: Daftarkan perwakilan layanan (service principal) pada direktori identitas (seperti Microsoft Entra ID) atau gunakan identitas terkelola yang ditetapkan pengguna. Pastikan identitas tersebut memiliki peran yang memadai (misalnya Contributor atau Website Contributor) pada ruang kerja atau aplikasi target.
- Konfigurasi Rahasia Repositori: Masukkan nilai kredensial yang dihasilkan (seperti ID aplikasi, ID penyewa, dan rahasia klien) ke menu pengaturan repositori di bawah Settings > Secrets and variables > Actions.
- Penyusunan Berkas Alur Kerja YAML: Buat berkas alur kerja di dalam repositori untuk mendefinisikan langkah pengujian, kompilasi, dan perintah penerapan (deploy). Jika menggunakan antarmuka portal layanan komputasi, templat alur kerja dapat dihasilkan secara otomatis sesuai tumpukan bahasa aplikasi yang dipilih.
- Verifikasi dan Pemantauan: Lakukan dorongan komit ke cabang yang dikonfigurasi, lalu pantau riwayat eksekusi pada tab Actions di GitHub atau tab log di pusat penyebaran portal target.
Selama proses penyebaran aplikasi, kegagalan operasional dapat terjadi apabila berkas aplikasi di lingkungan komputasi terkunci (locked files) saat sedang digunakan. Untuk mencegah perilaku aplikasi yang tidak terduga bagi pengguna, beberapa pendekatan teknis dapat diterapkan, seperti menjalankan aplikasi langsung dari paket arsip ZIP tanpa mengekstraknya secara manual, mengaktifkan mode pemeliharaan (offline) sementara, atau memanfaatkan slot pengujian (deployment slot) dengan fitur pertukaran otomatis.
Dengan menerapkan konfigurasi CI/CD berbasis GitHub Actions dan manajemen identitas yang tepat, tim pengembang dapat memastikan setiap pembaruan kode teruji dan terdistribusi secara konsisten ke seluruh lingkungan aplikasi.


