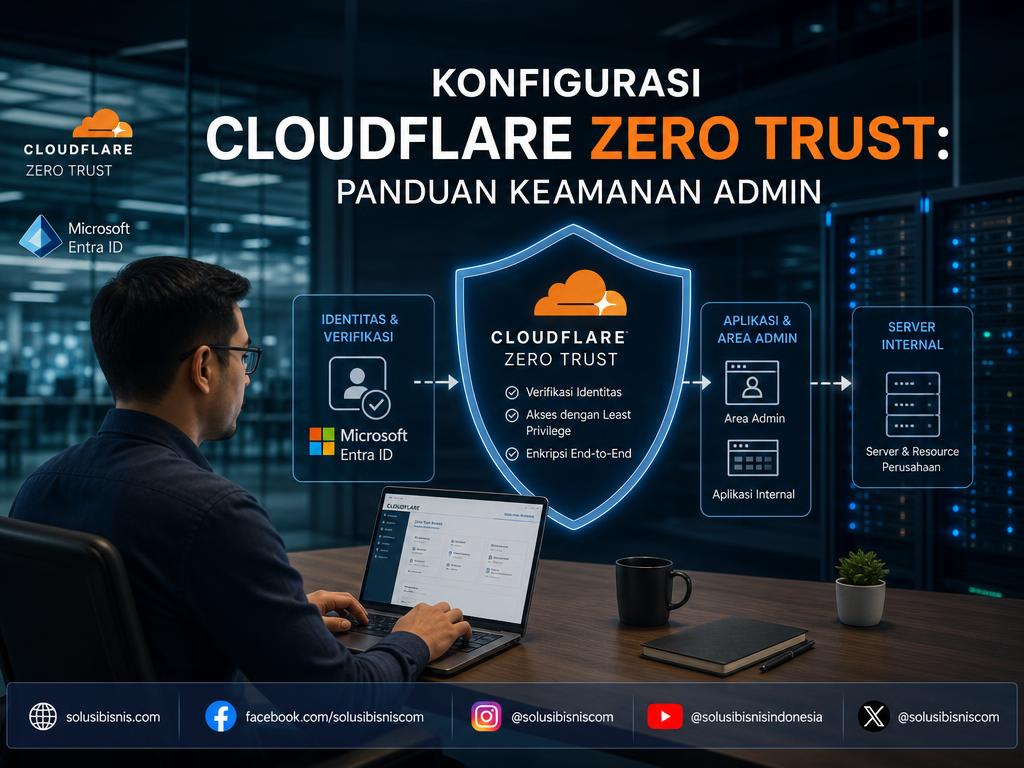
Pengamanan akses aplikasi internal perusahaan membutuhkan mekanisme verifikasi identitas yang ketat sebelum mengizinkan koneksi masuk. Mengandalkan perimeter jaringan konvensional seperti Virtual Private Network (VPN) kerap menimbulkan celah keamanan karena memberikan akses jaringan yang terlalu luas. Integrasi antara Cloudflare Zero Trust dan Microsoft Entra ID (sebelumnya Azure Active Directory) menghadirkan model keamanan berbasis identitas dengan prinsip hak akses terkecil (*least privilege*).
Melalui integrasi ini, autentikasi dipusatkan pada direktori perusahaan, sementara Cloudflare bertindak sebagai gerbang penegakan kebijakan. Untuk mengamankan infrastruktur web secara menyeluruh, pendekatan identitas ini dapat dikombinasikan dengan langkah proteksi perimeter seperti konfigurasi rate limiting endpoint login guna mencegah serangan brute force pada lapisan aplikasi.
Prinsip Keamanan Cloudflare Zero Trust untuk Akses Aplikasi Perusahaan
Berdasarkan dokumentasi Microsoft Entra ID, Cloudflare Zero Trust Access menerapkan aturan penolakan default (*default deny*) yang membatasi akses langsung ke aplikasi perusahaan, ruang IP privat, maupun nama host tertentu. Setiap permintaan koneksi harus melewati proses verifikasi identitas dan konteks perangkat sebelum diteruskan ke server tujuan.
Pendekatan Zero Trust ini memberikan sejumlah karakteristik operasional dibandingkan arsitektur VPN tradisional:
- Koneksi Tanpa Eksposur Jaringan Penuh: Pengguna hanya diberikan akses ke aplikasi spesifik yang diizinkan, bukan ke seluruh subnet jaringan lokal.
- Dukungan Multi-Penyedia Identitas: Cloudflare memungkinkan konfigurasi beberapa penyedia identitas (*Identity Provider* atau IdP), sehingga mempermudah kolaborasi dengan kontraktor atau mitra eksternal tanpa menggabungkan direktori internal.
- Verifikasi Berkelanjutan: Setiap sesi dievaluasi berdasarkan token autentikasi yang diterbitkan oleh Microsoft Entra ID.
Sebelum memulai konfigurasi, beberapa prasyarat administratif harus disiapkan:
- Langganan Microsoft Entra yang aktif dan penyewa (*tenant*) yang telah terkonfigurasi.
- Akun Cloudflare Zero Trust yang aktif.
- Hak akses setidaknya sebagai Administrator Aplikasi Cloud (*Cloud Application Administrator*) atau Administrator Aplikasi di portal Microsoft Entra.
Integrasi Cloudflare Zero Trust dengan Microsoft Entra ID
Proses integrasi terbagi menjadi dua tahap utama: mendaftarkan aplikasi di Microsoft Entra ID untuk mendapatkan kredensial otorisasi, lalu memasukkan kredensial tersebut ke dasbor Cloudflare Zero Trust sebagaimana dirinci dalam panduan teknis Microsoft Learn.
1. Pendaftaran Aplikasi di Pusat Admin Microsoft Entra
- Masuk ke pusat admin Microsoft Entra menggunakan akun dengan peran minimal Administrator Aplikasi Cloud.
- Buka menu Aplikasi > Pendaftaran aplikasi (*App registrations*), lalu pilih Pendaftaran baru (*New registration*).
- Masukkan nama aplikasi yang deskriptif (misalnya
Cloudflare Access IdP). - Pada bagian URI Pengalihan (*Redirect URI*), pilih platform Web dan masukkan URL panggilan balik tim Cloudflare dengan format:
https://<your-team-name>.cloudflareaccess.com/cdn-cgi/access/callback. - Pilih Daftar (*Register*).
- Pada halaman ringkasan aplikasi, salin dan simpan ID Aplikasi (Klien) dan ID Direktori (Penyewa).
2. Pembuatan Rahasia Klien (Client Secret)
- Di menu navigasi kiri pendaftaran aplikasi, pilih Sertifikat & rahasia (*Certificates & secrets*).
- Di bawah tab Rahasia klien, pilih + Rahasia klien baru (*New client secret*).
- Beri deskripsi pada kolom yang tersedia dan tentukan masa kedaluwarsa (*Expiration*).
- Klik Tambahkan, lalu segera salin string pada kolom Nilai (*Value*). Nilai ini berfungsi sebagai kata sandi aplikasi dan hanya ditampilkan satu kali.
3. Konfigurasi Izin API Microsoft Graph
Agar Cloudflare dapat membaca profil dan keanggotaan pengguna, izin API delegasi harus dikonfigurasi melalui dokumentasi integrasi Cloudflare di Microsoft Entra:
- Pilih menu Izin API (*API permissions*) > + Tambahkan izin (*Add a permission*).
- Pilih Microsoft Graph, lalu klik Izin yang didelegasikan (*Delegated permissions*).
- Tandai izin berikut:
emailopenidprofileoffline_accessuser.readdirectory.read.allgroup.read.all
- Klik Tambahkan izin, kemudian klik Berikan persetujuan admin (*Grant admin consent*) untuk domain penyewa Anda.
4. Menghubungkan IdP di Dasbor Cloudflare Zero Trust
- Masuk ke dasbor Cloudflare Zero Trust, lalu buka menu Pengaturan (*Settings*) > Autentikasi (*Authentication*).
- Pada bagian Metode masuk (*Login methods*), klik Tambah baru (*Add new*).
- Pilih opsi ID Microsoft Entra (atau Azure AD).
- Masukkan parameter yang telah disiapkan sebelumnya:
- Application ID: ID Aplikasi (Klien) dari Entra ID.
- Application Secret: Nilai Rahasia Klien (*Client Secret*).
- Directory ID: ID Direktori (Penyewa) dari Entra ID.
- Simpan konfigurasi tersebut.
Pengaturan Kebijakan Akses Berdasarkan Identitas dan Grup Pengguna
Setelah koneksi IdP terbentuk, sinkronisasi grup harus diaktifkan agar otorisasi dapat ditentukan berdasarkan struktur departemen atau tim di Microsoft Entra ID. Berdasarkan petunjuk Microsoft Learn untuk pengelolaan aplikasi Cloudflare, lakukan langkah-langkah berikut:
- Aktivasi Sinkronisasi Grup: Pada halaman edit penyedia identitas Microsoft Entra di Cloudflare, cari opsi Dukungan Grup (*Group Support*) dan alihkan statusnya ke posisi Aktif (*On*).
- Verifikasi Integrasi: Pada dasbor Cloudflare Zero Trust di menu Pengaturan > Autentikasi, temukan Microsoft Entra ID di daftar metode masuk, lalu klik tombol Uji (*Test*). Masukkan kredensial Entra ID yang valid. Jika konfigurasi benar, sistem menampilkan notifikasi “Koneksi Anda berfungsi” (*Your connection works*).
Setelah pengujian berhasil, kebijakan Zero Trust dapat diterapkan langsung pada aplikasi Cloudflare Access. Administrator dapat menyusun aturan yang mengizinkan akses hanya untuk akun yang terdaftar dalam grup Microsoft Entra tertentu (seperti grup pengembang atau tim keuangan), sementara pengguna di luar grup tersebut secara otomatis ditolak pada tingkat gerbang Cloudflare.
Langkah selanjutnya adalah memetakan seluruh aplikasi internal ke dalam Cloudflare Access dan menguji alur login pengguna akhir untuk memastikan tidak ada konflik kebijakan pada penyewa Microsoft Entra ID Anda.