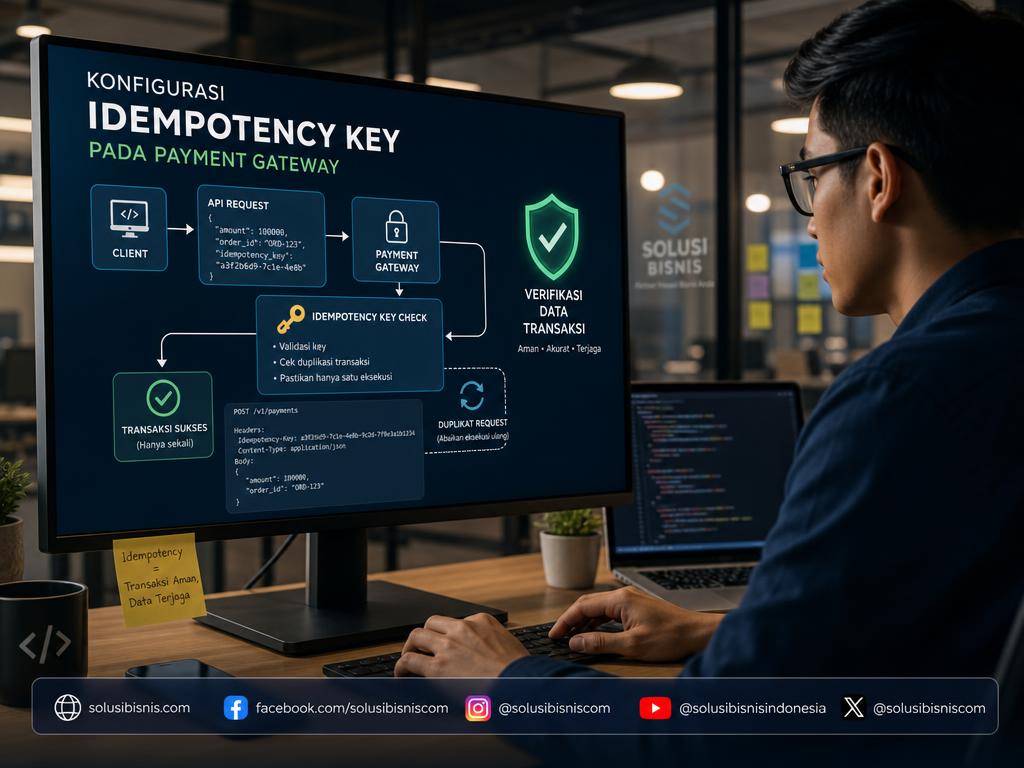
Kegagalan koneksi internet atau klik berulang pada tombol pembayaran di aplikasi web dan seluler sering kali menimbulkan masalah pengiriman permintaan ganda (*duplicate requests*). Dalam transaksi keuangan, kondisi ini berisiko mengakibatkan pemotongan saldo ganda pada rekening pelanggan untuk satu pesanan yang sama. Untuk mengantisipasi kerentanan teknis tersebut, pengembang sistem mengandalkan mekanisme idempotency key (kunci idempotensi) dalam arsitektur Application Programming Interface (API) pembayaran.
Karakteristik idempoten memastikan bahwa pengiriman permintaan API yang identik sebanyak beberapa kali hanya akan membuahkan satu efek perubahan status pada server. Dengan memahami prinsip kerja kunci idempotensi dan mematuhi ketentuan teknis yang berlaku, pengelola platform dapat menjaga integritas transaksi sekaligus melindungi konsumen dari kesalahan penagihan ganda.
Pentingnya Kunci Idempotensi dalam Mencegah Duplikasi Pembayaran
Dalam komunikasi antarsistem, permintaan HTTP rentan mengalami gangguan seperti *timeout* jaringan di mana klien tidak menerima respons dari server pemroses pembayaran meskipun transaksi di server telah berhasil dibuat. Tanpa mekanisme idempoten, tindakan *retry* (mencoba kembali) yang dikirimkan oleh klien akan dianggap sebagai transaksi baru oleh server.
Merujuk pada dokumentasi Payment Intents API, penyediaan kunci idempotensi ditujukan langsung untuk mencegah pembuatan duplikat PaymentIntent pada pembelian yang sama. Kunci ini biasanya dibentuk dari nilai identifikasi unik yang terhubung dengan sesi pelanggan atau keranjang belanja tertentu di aplikasi.
Sebagai ilustrasi alur kerja idempoten pada sistem kasir atau *e-commerce*:
- Klien membuat pesanan dan menetapkan sebuah pengenal unik, misalnya kombinasi ID keranjang belanja dan cap waktu inisiasi checkout, sebagai kunci idempotensi.
- Permintaan pertama dikirim ke server pembayaran. Server memproses pemotongan dana dan mengembalikan respons keberhasilan.
- Jika terjadi kendala koneksi sebelum respons sampai ke aplikasi klien, klien mengirimkan ulang permintaan yang sama persis beserta kunci idempotensi yang belum berubah.
- Server pembayaran memeriksa keberadaan kunci tersebut dalam riwayat pemrosesan. Mengetahui bahwa transaksi telah berhasil diproses sebelumnya, server langsung mengembalikan hasil transaksi yang sudah ada tanpa mendebit ulang saldo pelanggan.
Selain mencegah duplikasi, praktik integrasi yang baik menganjurkan penggunaan kembali objek transaksi yang ada saat alur checkout pelanggan terputus dan dilanjutkan kembali. Jika total belanjaan pelanggan mengalami perubahan sebelum pembayaran diselesaikan, sistem dapat memperbarui nilai tagihan pada objek transaksi yang sama daripada membuat entri baru. Pendekatan ini mempermudah pelacakan status kegagalan pembayaran pada sesi belanja terkait.
Kepatuhan Standar Open API Pembayaran Sesuai Regulasi Bank Indonesia
Penerapan integrasi API sistem pembayaran di Indonesia harus mengikuti kerangka regulasi teknis yang telah ditetapkan otoritas perbankan. Bank Indonesia telah merilis ketentuan resmi melalui Standar Nasional Open API Pembayaran (SNAP) guna mewujudkan keterhubungan, keamanan, dan keandalan sistem pembayaran nasional.
Ketetapan SNAP diatur melalui Surat Keputusan Gubernur Bank Indonesia No.23/10/KEP.GBI/2021 tanggal 16 Agustus 2021 tentang Penetapan Standar Open Application Programming Interface (API) Pembayaran, yang mewajibkan implementasi standar ini secara bertahap bagi penyelenggara jasa pembayaran.
Ruang lingkup standardisasi SNAP mencakup beberapa pilar teknis dan tata kelola:
- Standar Teknis dan Keamanan: Menstandarkan protokol komunikasi antarsistem, arsitektur API, metode enkripsi data, mekanisme otentikasi serta otorisasi, hingga struktur data permintaan (*request*) dan respons (*response*).
- Tata Kelola dan Kepatuhan: Memuat pedoman perlindungan konsumen, pelindungan kerahasiaan data pengguna, kewajiban kontrak, serta penerapan prinsip kehati-hatian antara Penyedia Layanan dan Pengguna Layanan API.
Sebagai bagian dari penguatan ekosistem sistem pembayaran nasional, terhitung sejak 1 September 2023 pengelolaan operasional SNAP dialihkan dari Bank Indonesia kepada Asosiasi Sistem Pembayaran Indonesia (ASPI). Kerja sama ini bertujuan memperluas keterhubungan layanan dan memastikan setiap gateway atau penyedia Open API mematuhi protokol teknis yang seragam, termasuk format data transaksi dan prosedur mitigasi kesalahan transmisi.
Praktik Integrasi API Pembayaran yang Aman dan Andal
Membangun integrasi pemrosesan pembayaran memerlukan kehati-hatian pada tingkat arsitektur aplikasi guna meminimalkan celah keamanan serta kegagalan rekonsiliasi data. Standar industri dan spesifikasi penyedia layanan menekankan beberapa parameter perlindungan yang harus dipenuhi oleh pengembang.
Aspek pengamanan pertama terletak pada isolasi data rahasia. Ketika sistem server berkomunikasi dengan API pembayaran untuk menginisiasi transaksi, server akan menerima kredensial otorisasi sesi, seperti client secret. Sesuai panduan integrasi, kredensial ini hanya boleh diteruskan ke sisi klien untuk keperluan verifikasi pembayaran dan tidak boleh dicatat dalam berkas log, disematkan pada kode publik, atau dibagikan ke pihak yang tidak berhak. Setiap halaman web atau aplikasi yang memproses transaksi wajib berjalan di atas protokol komunikasi terenkripsi (TLS).
Untuk menunjang pemantauan transaksi secara akurat, infrastruktur aplikasi perlu mengimplementasikan beberapa lapisan penanganan berikut:
- Monitoring Status via Webhook: Setelah klien menyelesaikan instruksi pembayaran di antarmuka pengguna, server aplikasi tidak boleh hanya mengandalkan respons langsung dari peramban. Server backend harus mendengarkan notifikasi *webhook* dari gerbang pembayaran untuk mengonfirmasi status akhir pembayaran (berhasil, kedaluwarsa, atau gagal) secara asinkron.
- Penyimpanan Metadata Terstruktur: Metadata dapat dimanfaatkan untuk menyematkan identifikasi pesanan internal toko ke dalam catatan transaksi gerbang pembayaran, yang mempermudah proses rekonsiliasi laporan keuangan. Namun, parameter metadata dilarang keras memuat informasi identitas pribadi (PII) maupun detail nomor kartu debit/kredit pelanggan.
- Pembatasan Beban Endpoint: Mengamankan server aplikasi dari lonjakan permintaan repetitif atau potensi serangan penolakan layanan (*denial-of-service*) dapat ditunjang melalui penerapan pembatasan akses, sebagaimana dibahas dalam panduan konfigurasi rate limiting untuk mengamankan endpoint aplikasi bisnis.
Kombinasi antara penerapan kunci idempotensi pada pemanggilan API, keselarasan dengan regulasi SNAP, serta kepatuhan pada protokol enkripsi data menghasilkan jalur pemrosesan pembayaran yang tahan gangguan jaringan sekaligus mematuhi standar hukum yang berlaku.