
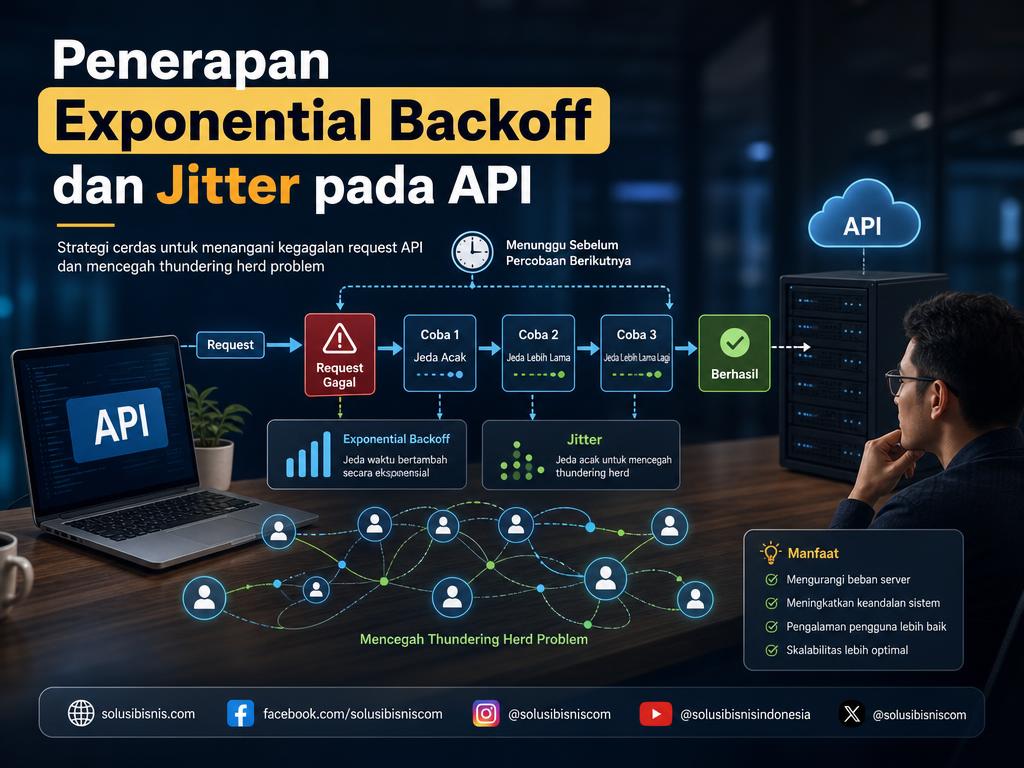
Kegagalan pemanggilan antarmuka pemrograman aplikasi (API) merupakan situasi yang wajar terjadi pada sistem terdistribusi maupun integrasi layanan berbasis web. Gangguan sementara seperti fluktuasi jaringan, beban server yang mendadak tinggi, atau pembatasan kuota trafik dapat menyebabkan permintaan gagal diproses seketika. Mengirimkan permintaan ulang secara agresif tanpa jeda yang terukur justru berisiko memperparah beban server penyedia layanan dan memicu kegagalan beruntun.
Untuk menjaga kestabilan komunikasi antar-layanan, pengembang memerlukan mekanisme penanganan percobaan ulang (retry logic) yang adaptif. Pendekatan standar yang terbukti efektif adalah menggabungkan algoritma exponential backoff dengan penambahan keacakan waktu atau jitter. Penerapan ini memastikan beban pemanggilan terdistribusi secara seimbang tanpa menimbulkan lonjakan trafik serentak.
Konsep Percobaan Ulang Request dengan Exponential Backoff
Exponential backoff adalah algoritma penundaan waktu yang meningkatkan durasi tunggu secara eksponensial di setiap percobaan ulang panggilan API yang gagal. Alih-alih mengulang permintaan secara konstan setiap beberapa detik, sistem memperpanjang jeda waktu secara bertahap agar layanan target memiliki ruang untuk memulihkan kapasitas pemrosesannya.
Berdasarkan dokumentasi arsitektur layanan mikro di Microsoft Learn mengenai ketahanan panggilan HTTP, strategi retry dengan pola eksponensial dirancang untuk menangani galat sementara (transient faults). Penerapan logika ini memungkinkan klien menahan laju permintaan hingga server kembali normal.
Pola interval waktu jeda pada exponential backoff umumnya mengikuti fungsi eksponensial sederhana:
- Percobaan Ulang 1: Jeda awal ditetapkan, misalnya 1 atau 2 detik.
- Percobaan Ulang 2: Waktu tunggu digandakan menjadi 2 hingga 4 detik.
- Percobaan Ulang 3: Waktu tunggu meningkat menjadi 4 hingga 8 detik.
- Percobaan Ulang 4: Waktu tunggu melonjak menjadi 8 hingga 16 detik.
Catatan simulasi: Pola kelipatan di atas merupakan model perhitungan matematis berbasis pangkat dua ($2^n$). Implementasi riil memerlukan penetapan batas waktu tunda maksimum (maximum delay) agar waktu tunggu tidak bertambah tanpa batas saat kegagalan berlangsung lama.
Selain batas penundaan maksimum, sistem juga wajib menentukan batas jumlah percobaan ulang (retry count limit). Pembatasan ini krusial untuk mencegah sistem terjebak dalam perulangan tanpa henti (infinite loop) ketika server tujuan mengalami pemadaman total atau gangguan permanen.
Pentingnya Penambahan Jitter untuk Mencegah Lonjakan Trafik Klien
Meskipun exponential backoff efektif memberi jeda pada satu klien, masalah baru dapat muncul ketika ratusan atau ribuan klien mengalami kegagalan pada saat bersamaan. Jika semua klien gagal pada detik yang sama dan menggunakan rumus penundaan eksponensial yang identik, seluruh klien tersebut akan mengirimkan permintaan ulang secara serempak di setiap interval berikutnya.
Fenomena ini dikenal sebagai thundering herd problem atau gelombang lonjakan trafik berkala. Akibatnya, server yang baru mulai pulih akan kembali dihantam oleh lonjakan permintaan serentak yang tersinkronisasi, menyebabkan kegagalan berulang pada backend.
Solusi untuk memecah sinkronisasi tersebut adalah dengan menambahkan jitter. Sebagaimana dijelaskan dalam Panduan Pemecahan Masalah Gemini API dari Google AI for Developers, penambahan jitter acak ke dalam durasi penundaan bertujuan untuk mencegah semua klien mencoba mengirimkan permintaan lagi pada waktu yang sama persis.
Dengan jitter, jeda waktu eksponensial dimodifikasi dengan nilai acak (randomized variance). Pendekatan ini menyebarkan waktu pengiriman permintaan dari berbagai klien ke dalam rentang waktu yang terdistribusi secara merata, sehingga lonjakan beban pada server tujuan dapat diredam.
Sebagai ilustrasi perbandingan, tabel berikut menunjukkan bagaimana jitter membedakan waktu eksekusi antar-klien:
| Percobaan | Backoff Standar (Tanpa Jitter) | Backoff dengan Jitter (Klien A) | Backoff dengan Jitter (Klien B) |
|---|---|---|---|
| Percobaan Ulang 1 | 2,00 detik | 1,85 detik | 2,14 detik |
| Percobaan Ulang 2 | 4,00 detik | 3,62 detik | 4,38 detik |
| Percobaan Ulang 3 | 8,00 detik | 7,41 detik | 8,22 detik |
Catatan simulasi: Angka di atas merupakan simulasi rentang waktu acak dengan penundaan dasar eksponensial $2^n$ detik dan variasi acak terdistribusi. Hasil riil bergantung pada fungsi algoritma pengacakan yang digunakan.
Strategi Penerapan Jitter dan Backoff pada Penanganan Kegagalan Layanan
Menerapkan penanganan percobaan ulang yang andal memerlukan pemilahan kondisi galat secara ketat. Tidak semua kode respon HTTP layak untuk dicoba ulang. Melakukan retry pada respon yang salah hanya akan membuang sumber daya komputasi dan kuota jaringan.
Berikut adalah pedoman penyaringan status galat yang disarankan dalam implementasi sistem:
- Galat yang Layak Dicoba Ulang (Transient Errors): Status HTTP seperti
429 Too Many Requests(atau Resource Exhausted),408 Request Timeout, serta galat sisi server dalam rumpun5xx(seperti500,502,503 Unavailable, atau504 Gateway Timeout). Respon ini mengindikasikan masalah sementara yang berpeluang berhasil jika dicoba kembali setelah jeda. - Galat yang Tidak Boleh Dicoba Ulang (Non-Transient Errors): Respon kesalahan klien dalam rumpun
4xxseperti400 Bad Request,401 Unauthorized,402 Payment Required, atau403 Forbidden. Galat ini menunjukkan parameter yang tidak valid, kegagalan autentikasi, atau masalah otorisasi yang tidak akan berubah meski dikirim berulang kali.
Dalam integrasi arsitektur backend, penanganan kode status 429 pada klien berkaitan erat dengan mekanisme pembatasan trafik di sisi server, sebagaimana dibahas dalam panduan konfigurasi rate limiting untuk melindungi stabilitas endpoint aplikasi.
Selain klasifikasi kode galat, pastikan endpoint yang menjadi target percobaan ulang bersifat idempoten (idempotent). Untuk operasi penulisan data atau pemrosesan transaksi keuangan, penerapan percobaan ulang wajib dipadukan dengan mekanisme keamanan transaksi seperti konfigurasi idempotency key guna memastikan tidak terjadi duplikasi pemrosesan ketika permintaan jaringan terulang.
Langkah berikutnya dalam mengamankan integrasi API aplikasi Anda adalah mengaudit pustaka HTTP klien yang digunakan, memastikan batasan waktu tunggu (timeout) telah terpasang, mengonfigurasi batas maksimal percobaan ulang antara 3 hingga 5 kali, serta mengaktifkan pustaka ketahanan jaringan seperti Polly pada ekosistem .NET atau modul bawaan SDK resmi yang sudah mendukung exponential backoff dan jitter secara terintegrasi.


